

AI 게이트웨이 뜻: API 게이트웨이와 다른 점, 에이전트 권한과 비용을 한곳에서 관리하는 구조
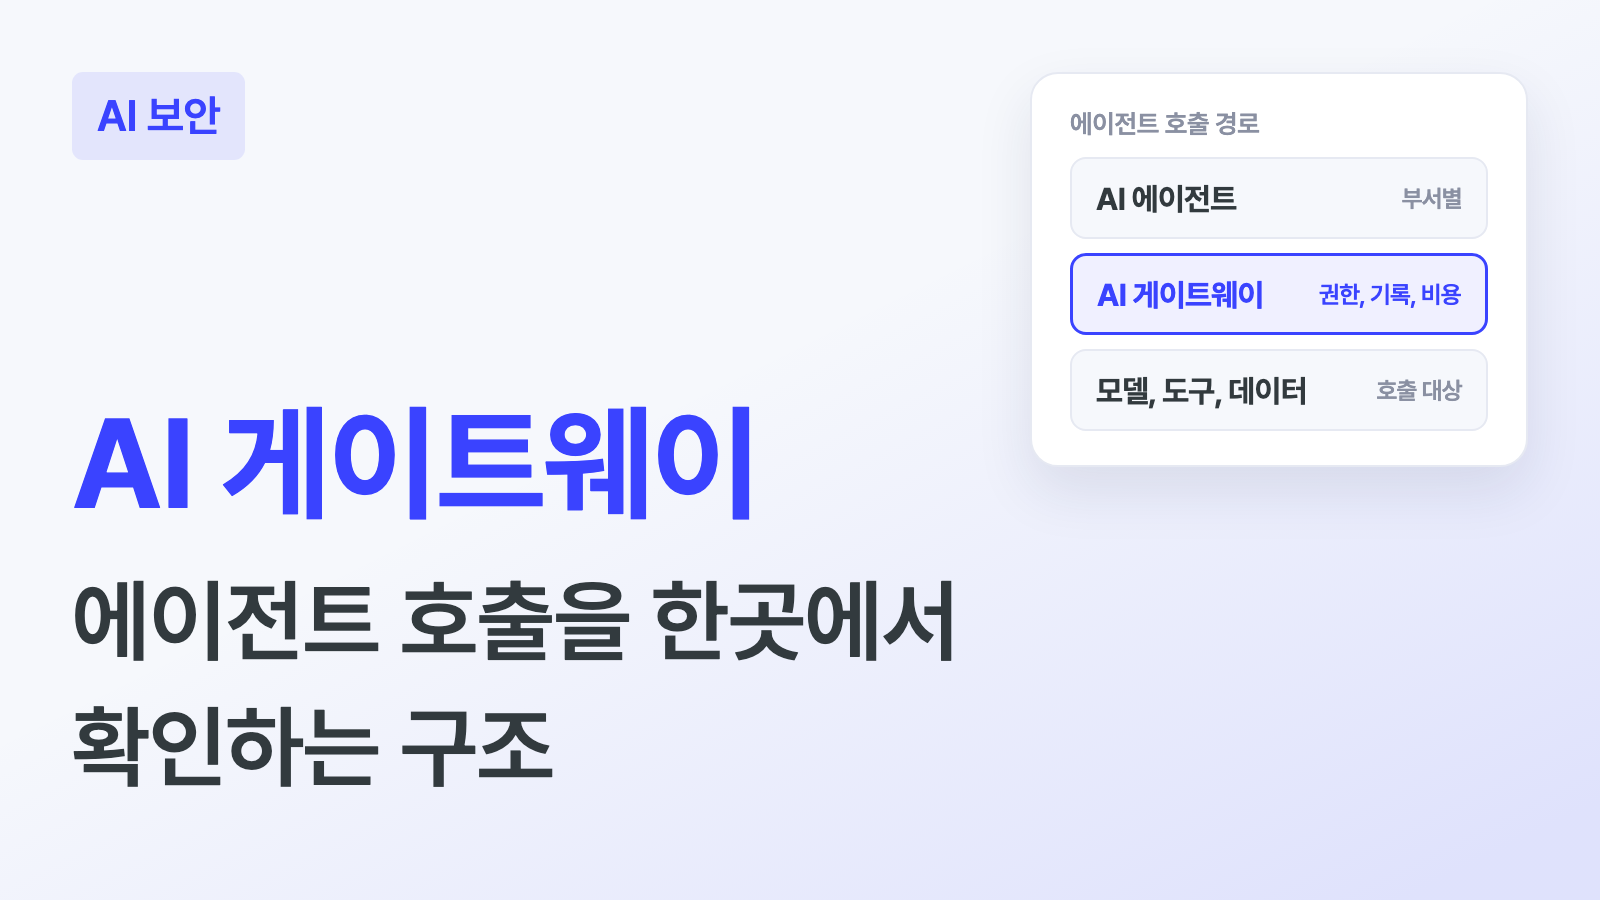
에이전트를 한두 개 도입할 때는 에이전트마다 모델 API 키를 발급하고, 접근할 시스템을 설정 파일에 적어 두면 충분합니다. 그런데 부서마다 에이전트를 만들기 시작하면 답하기 어려운 질문이 생깁니다. 이번 달 모델 사용료가 왜 두 배가 됐는지, 퇴사한 직원이 만든 에이전트가 아직 고객 DB를 조회하고 있는지, 이상하게 동작하는 에이전트 하나를 지금 멈출 수 있는지 확인하려면 에이전트를 하나씩 열어 봐야 합니다.
AI 게이트웨이는 사내 AI 에이전트가 모델, 도구, 데이터를 호출할 때 반드시 거치게 만든 단일 통제 지점입니다. 접근 권한 확인, 호출 기록, 비용 한도, 모델 배정을 이 한곳에서 함께 처리합니다. 에이전트마다 따로 넣던 통제를 호출 경로 한곳으로 모으는 방식입니다.
API 게이트웨이와 다른 점
기업은 이미 API 게이트웨이를 씁니다. 외부에서 들어오는 API 요청을 받아 인증하고, 호출량을 제한한 뒤 요청을 처리할 내부 서비스로 보냅니다. AI 게이트웨이도 요청이 거쳐 가는 지점이라는 점은 같은데, 확인하는 대상과 남기는 기록이 다릅니다.
| 구분 | 에이전트마다 설정 | API 게이트웨이 | AI 게이트웨이 |
|---|---|---|---|
| 통제하는 위치 | 에이전트 코드와 설정 파일 | 서비스 앞단 | 모델, 도구, 데이터로 가는 호출 경로 |
| 확인하는 대상 | 에이전트에 넣어 둔 API 키 | 요청한 앱이나 사용자 | 요청한 에이전트와 그 에이전트를 실행한 사람 |
| 비용을 보는 단위 | 계정별 청구서 | 호출 횟수 | 부서, 에이전트, 작업별 사용량 |
| 남는 기록 | 에이전트마다 다른 로그 | 요청과 응답 | 에이전트가 쓴 모델, 도구, 데이터와 호출 순서 |
표에서 가장 크게 다른 줄은 '확인하는 대상'입니다. AI 에이전트는 사람의 요청을 받아 여러 시스템을 대신 호출합니다. 그런데 게이트웨이가 에이전트만 확인하면, 그 에이전트를 누가 실행했는지는 알 수 없습니다.
예를 들어 영업팀 직원이 실행한 에이전트가 인사 시스템의 급여 정보를 조회해도 막을 근거가 없습니다. 그래서 AI 게이트웨이는 에이전트를 실행한 사람까지 확인하고, 그 사람이 볼 수 있는 데이터만 에이전트에 넘깁니다.
왜 지금 이 개념이 나왔을까요?
Snowflake는 2026년 7월 28일 미국 보안 행사 블랙햇에 맞춰 코텍스 AI 게이트웨이를 발표했습니다. 발표 기준으로 이 게이트웨이는 에이전트가 모델, 데이터, MCP 서버, 사내 도구에 접근하는 것을 한 지점에서 허용하고 제한하고 감사합니다. MCP 서버 100개 이상의 연결을 관리하고, 팀과 에이전트, 작업 단위로 지출 한도를 둘 수 있게 했습니다.
주요 기능은 발표 당시 비공개 프리뷰 단계였고, Snowflake는 11월 3일 서울에서 연 미디어 라운드테이블에서도 이 게이트웨이를 다시 소개했습니다.
같은 11월 3일(미국 현지 시각), CrowdStrike는 사내 에이전트를 멈추는 킬 스위치를 공개했습니다. 보도에 따르면 이 기능은 에이전트 코드를 지우지 않고, 연결된 AI 게이트웨이를 통해 에이전트가 판단에 쓰는 모델에 접근하지 못하게 합니다. 이상 행동은 자동으로 탐지하지만, 에이전트를 차단하고 다시 허용하는 결정은 사람이 내립니다.
데이터 플랫폼 회사와 보안 회사가 같은 지점을 통제 위치로 고른 셈입니다. 다만 두 발표 모두 회사가 자사 제품을 소개한 것이고 기능 대부분이 프리뷰나 출시 초기 단계라, 실제 운영에서 어떻게 동작하는지는 더 지켜봐야 합니다.
AI 게이트웨이를 이루는 요소
신원과 권한 확인
에이전트가 호출할 때마다 어떤 에이전트인지, 누가 실행했는지, 이 작업에 이 데이터가 허용되는지 확인합니다. 예를 들어 영업팀 에이전트가 고객 DB를 조회하면, 게이트웨이는 에이전트를 실행한 영업 담당자가 볼 수 있는 고객 범위로 결과를 제한합니다. 권한을 작업 단위로 나누는 방법은 AI 에이전트 권한 관리 글에서 다뤘습니다.
호출 기록
에이전트가 어떤 모델에 무엇을 물었고, 어떤 도구를 어떤 순서로 호출했는지 남깁니다. 결과가 잘못 나왔을 때 원인을 찾고, 사고가 나면 책임 소재를 확인하는 근거가 됩니다.
비용 한도와 모델 배정
부서나 에이전트별로 월 예산을 정하고, 예산을 넘으면 호출을 막거나 담당자에게 알립니다. 작업 난이도에 따라 모델을 나눠 배정하면, 문서 분류처럼 단순한 작업은 가벼운 모델이 처리해 비용을 줄일 수 있습니다.
차단
문제가 생긴 에이전트 하나를 다른 에이전트에 영향을 주지 않고 멈출 수 있습니다. 모든 호출이 게이트웨이를 거쳐야 이 차단이 실제로 효과가 있습니다.
도입 과정에서 자주 생기는 문제
게이트웨이를 거치지 않는 경로가 남은 경우
개발자가 테스트하면서 받은 모델 API 키를 에이전트 코드에 그대로 두면, 그 에이전트는 게이트웨이를 거치지 않고 모델을 호출합니다. 이런 경로가 하나라도 있으면 기록과 차단 모두 빈틈이 생깁니다. 게이트웨이를 도입할 때는 모델 API 키를 게이트웨이만 갖도록 회수하는 작업을 함께 해야 합니다.
공용 계정 하나로 호출하는 경우
게이트웨이가 모든 요청을 서비스 계정 하나로 업무 시스템에 넘기면, 업무 시스템은 요청한 사람이 누구인지 구별하지 못합니다. 게이트웨이까지 전달된 사용자 신원을 도구 호출까지 넘겨야 권한 확인이 의미가 있습니다. 네트워크 안에 있다는 이유로 요청을 신뢰하지 않는 원칙은 제로트러스트 뜻 글에서 설명했습니다.
기록만 쌓고 확인하지 않는 경우
호출 기록은 금방 수백만 건이 쌓입니다. 어떤 호출을 확인할지 기준을 정해 두지 않으면, 평소에는 아무도 기록을 보지 않다가 사고가 난 뒤에야 찾아보게 됩니다. 처음에는 데이터를 수정하거나 삭제한 호출, 평소보다 많은 데이터를 읽은 호출만 골라 확인하는 것부터 시작해도 됩니다.
하이퍼이지의 접근
하이퍼이지가 Skein OS로 고객사 시스템과 에이전트를 연결할 때 먼저 정하는 것은 권한의 단위입니다. Skein OS는 주문, 설비, 계약 같은 업무 대상을 온톨로지로 정의하고, 권한도 업무 대상과 행동 단위로 설정합니다. 에이전트가 MCP로 어떤 도구를 호출하든 같은 단위로 확인하면, 사람이 직접 조회할 때와 에이전트가 대신 조회할 때 볼 수 있는 범위가 같아집니다.
Snowflake가 게이트웨이와 함께 비즈니스 온톨로지를 내놓은 것도 같은 흐름으로 볼 수 있습니다. 게이트웨이에서 권한을 확인하려면 고객, 계약, 설비가 회사 안에서 무엇을 뜻하는지가 먼저 정의돼 있어야 합니다. 하이퍼이지는 보안 제품을 만들기보다, 고객사의 업무 대상과 권한 기준을 정리해 어떤 게이트웨이를 쓰든 그 기준을 적용할 수 있게 하는 일을 맡습니다.
자주 묻는 질문
에이전트가 몇 개 없어도 AI 게이트웨이가 필요할까요?
에이전트가 두세 개이고 한 팀이 관리한다면 에이전트마다 설정해도 관리할 수 있습니다. 다만 쓰기 권한이 있는 에이전트가 생기거나 여러 부서가 각자 에이전트를 만들기 시작하면, 그때 호출 경로를 모으는 편이 나중에 옮기는 것보다 수월합니다.
이미 쓰는 API 게이트웨이로 대신할 수 있을까요?
인증과 호출량 제한은 API 게이트웨이로도 할 수 있습니다. 토큰 단위 비용 집계, 작업별 모델 배정, 에이전트를 실행한 사람의 신원 전달은 따로 구현해야 하므로, 기존 게이트웨이에 기능을 더할지 새로 둘지는 에이전트 규모를 보고 정하면 됩니다.
폐쇄망에서도 쓸 수 있을까요?
게이트웨이를 사내망에 두고 내부에서 운영하는 모델 앞에 배치하는 구성도 가능합니다. 이때는 제품이 온프레미스 설치를 지원하는지, 사용 기록을 외부로 보내지 않는지 먼저 확인해야 합니다.
에이전트가 늘어난 뒤의 관리 기준
에이전트가 늘어날수록 권한, 기록, 비용 관리는 에이전트마다 흩어집니다. AI 게이트웨이는 이 관리를 호출 경로 한곳으로 모읍니다. 어느 제품을 쓰든 효과는 모든 호출이 그곳을 거치는지, 그리고 그곳에서 확인할 권한 기준이 업무 대상 단위로 정리돼 있는지에 달려 있습니다.
관련 글
N2SF 뜻: 국가망보안체계에서 공공기관이 생성형 AI를 쓰는 조건
N2SF(국가망보안체계)는 모든 망을 똑같이 끊던 망분리 대신, 업무 정보를 기밀·민감·공개 세 등급으로 나눠 등급마다 다른 보안통제를 적용하는 체계입니다. 등급별로 정보를 다루는 방식과 가이드라인이 정한 적용 절차를 살펴보고, 공공기관이 생성형 AI를 쓰기 전에 정보 분류부터 해야 하는 이유를 정리합니다.
제로트러스트 뜻: 망분리와 다른 점, AI 에이전트에 적용하는 방법
제로트러스트는 회사 네트워크 안에 있다는 이유만으로 누구도 신뢰하지 않고, 자원에 접근할 때마다 신원과 권한을 확인하는 보안 원칙입니다. 망분리와 무엇이 다른지, 정부 가이드라인이 말하는 핵심 요소는 무엇인지, 사람 계정에 쓰던 원칙을 AI 에이전트 계정에 어떻게 옮기는지 정리합니다.
금융권 7곳 해킹, 공격자가 업무지원 시스템을 노린 이유
9월 말부터 이어진 금융권 7곳 해킹에서 공격자는 대출모집인과 외주 인력이 쓰는 업무지원 시스템을 노렸습니다. AI 도구가 외부에 열린 주변 시스템까지 빠르게 확인하는 상황에서, 기업이 점검 순서를 다시 정해야 할 시스템과 계정을 정리합니다.