

한국 AI 도입 8위, 기업의 AI 보안위험 이해 25위: 하이퍼이지의 도입 전 점검 항목
AI 과제 중간보고에서는 보통 사용자 수, 처리 건수, 업무 시간을 얼마나 줄였는지부터 보고합니다. 에이전트가 어떤 시스템에 어떤 권한으로 접근하는지, 접근 기록을 누가 확인하는지는 부록에 짧게 적거나 아예 빼기도 합니다. 과기정통부가 11월 11일 발표한 국제 평가에서도 AI 도입보다 보안위험 이해 순위가 낮았습니다.
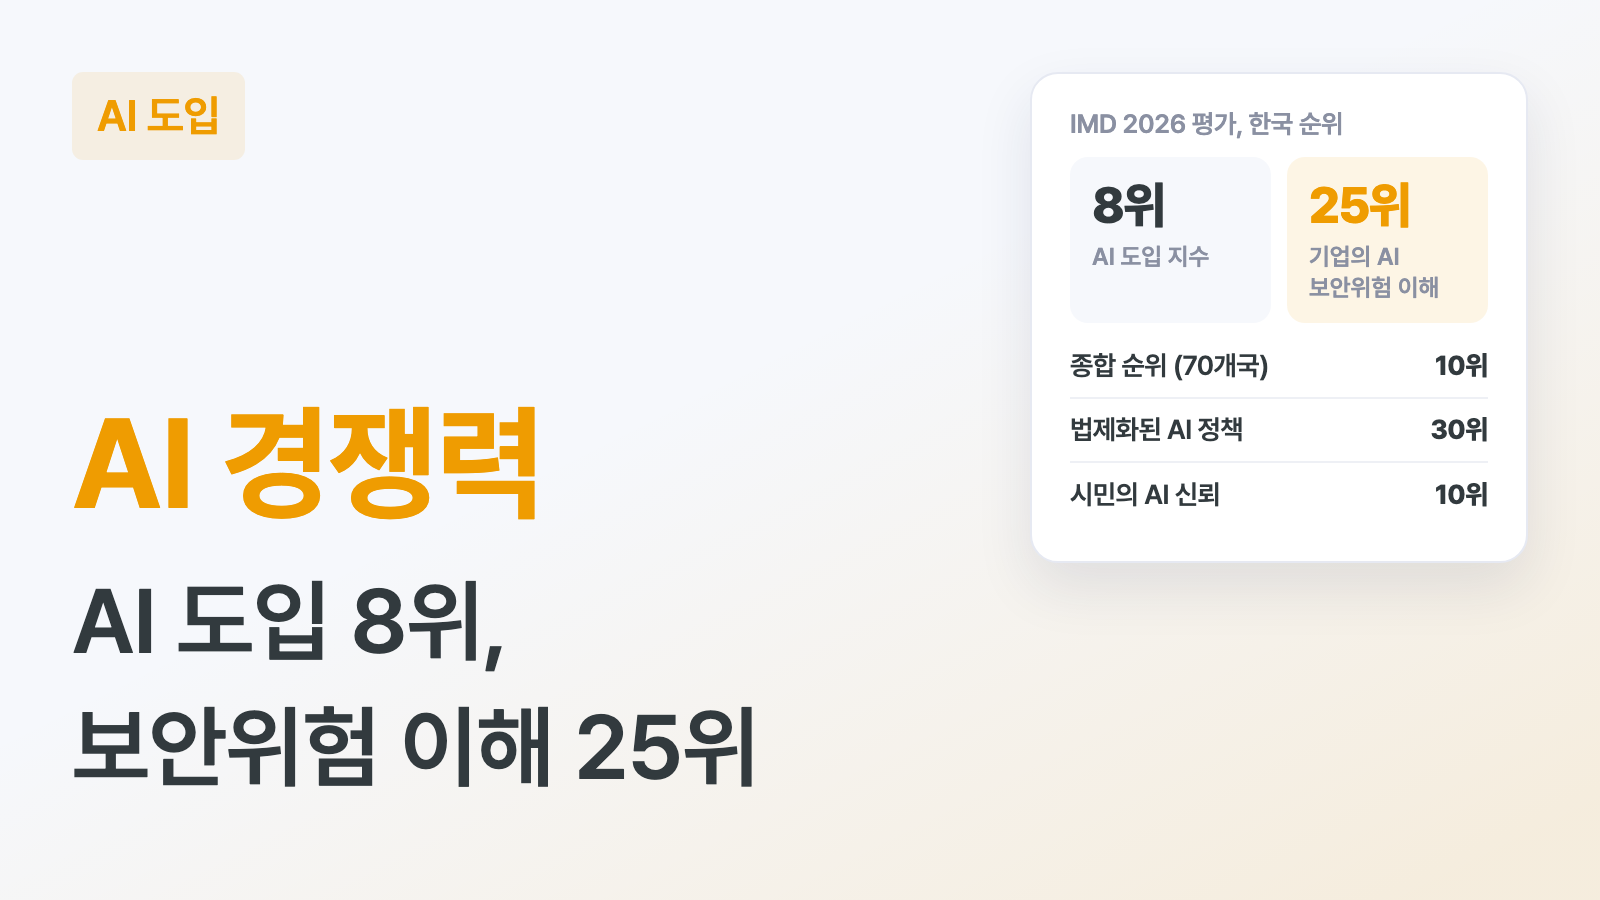
스위스 국제경영개발원(IMD)의 2026년 세계 디지털·AI 경쟁력 평가에서 한국은 70개국 가운데 10위로, 지난해 18위에서 8단계 올랐습니다. 올해 새로 추가된 지표 가운데 AI 도입 지수는 8위였지만 기업의 AI 보안위험 이해는 25위였습니다.
AI 도입과 보안위험 이해의 순위 차이
IMD는 올해부터 이 평가를 디지털 경쟁력에서 디지털·AI 경쟁력으로 바꾸고, 새 기준으로 2022년 순위까지 다시 계산했습니다. 한국은 기술인프라와 효율성 분야에서 각각 3위에 올랐고, 효율성은 지난해 13위에서 크게 뛰었습니다.
| 지표 | 순위 | 비고 |
|---|---|---|
| AI 도입 지수 | 8위 | 올해 신규 |
| 시민의 AI 신뢰 | 10위 | 올해 신규 |
| 기업의 AI 보안위험 이해 | 25위 | 올해 신규 |
| 법제화된 AI 정책 | 30위 | 지난해 32위 |
과기정통부는 올해 추가된 AI 지표 6개 가운데 4개가 12위 안에 들었고 기업의 AI 보안위험 이해와 법제화된 AI 정책은 상대적으로 순위가 낮았다고 설명했습니다. 도입은 빠르게 늘었지만 기업의 AI 보안 위험 이해는 그 속도를 따라가지 못했다고 해석할 수 있습니다.
다만 이 순위만으로 기업의 실제 보안 수준을 판단하기는 어렵습니다. IMD 평가는 통계 자료와 기업, 정부 임원 설문 응답을 함께 쓰고 각 지표의 측정 방식은 발표 자료에 나오지 않습니다. 신규 지표라 지난해와 비교할 수도 없습니다.
보안 검토가 뒤로 밀리는 이유
AI 과제를 진행하다 보면 보안 검토를 뒤로 미루기 쉽습니다. 도입 효과는 몇 주 만에 숫자로 확인할 수 있지만 권한과 기록 체계는 문제가 생기기 전까지 얼마나 도움이 되는지 체감하기 어렵습니다. 그래서 일정이 빠듯하면 보안 항목이 다음 단계로 밀립니다.
도입 범위가 넓어진 뒤에는 권한을 다시 나누기가 훨씬 어렵습니다. 에이전트 하나에 계정 권한을 통째로 주고 여러 업무를 붙여 두면, 나중에 권한을 나누려면 각 업무에 어떤 권한이 필요한지부터 다시 조사해야 합니다. 처음부터 업무 단위로 권한을 나눠 두는 편이 비용이 덜 듭니다.
하이퍼이지의 AI 도입 전 점검 항목
하이퍼이지는 고객사와 AI 과제를 시작할 때 AI를 어느 업무까지 적용할지 정하기 전에 권한, 호출 기록, 배포 형태부터 논의합니다.
- 권한 단위: 에이전트가 쓰는 권한을 계정 전체가 아니라 업무 하나에 필요한 만큼으로 나눕니다. 방법은 에이전트 권한 관리 글에서 다뤘습니다.
- 호출 기록: 에이전트가 호출한 모델, 도구, 데이터를 업무 단위로 남기고 기록을 확인할 담당자도 정합니다.
- 배포 형태: 데이터가 어디서 처리되는지 정합니다. 외부로 나가면 안 되는 데이터를 다루는 고객에게는 Skein OS를 내부망에 설치하는 방식을 함께 검토합니다.
이를 먼저 정하느라 처음 몇 주는 도입 속도가 느려 보일 수 있습니다. 대신 업무를 하나씩 늘릴 때마다 권한과 기록 구조를 새로 만들지 않아도 됩니다. 폐쇄망에서 단계별로 시작하는 방법은 망분리 AI 도입 글에 정리했습니다.
모든 AI 과제를 같은 순서로 진행할 필요는 없습니다. 공개 자료만 다루는 사내 검색처럼 권한이 거의 필요 없는 과제라면 기록 보관 기준만 정하고 바로 시작해도 됩니다.
이번 평가에서 한국 기업의 AI 도입 순위는 보안위험 이해 순위보다 17계단 높았습니다. 이 차이를 줄이려고 도입을 늦출 필요는 없습니다. 도입 범위를 넓히기 전에 업무별로 권한을 얼마나 줄지, 기록은 어떤 단위로 남길지 정해 두면 됩니다.
관련 글
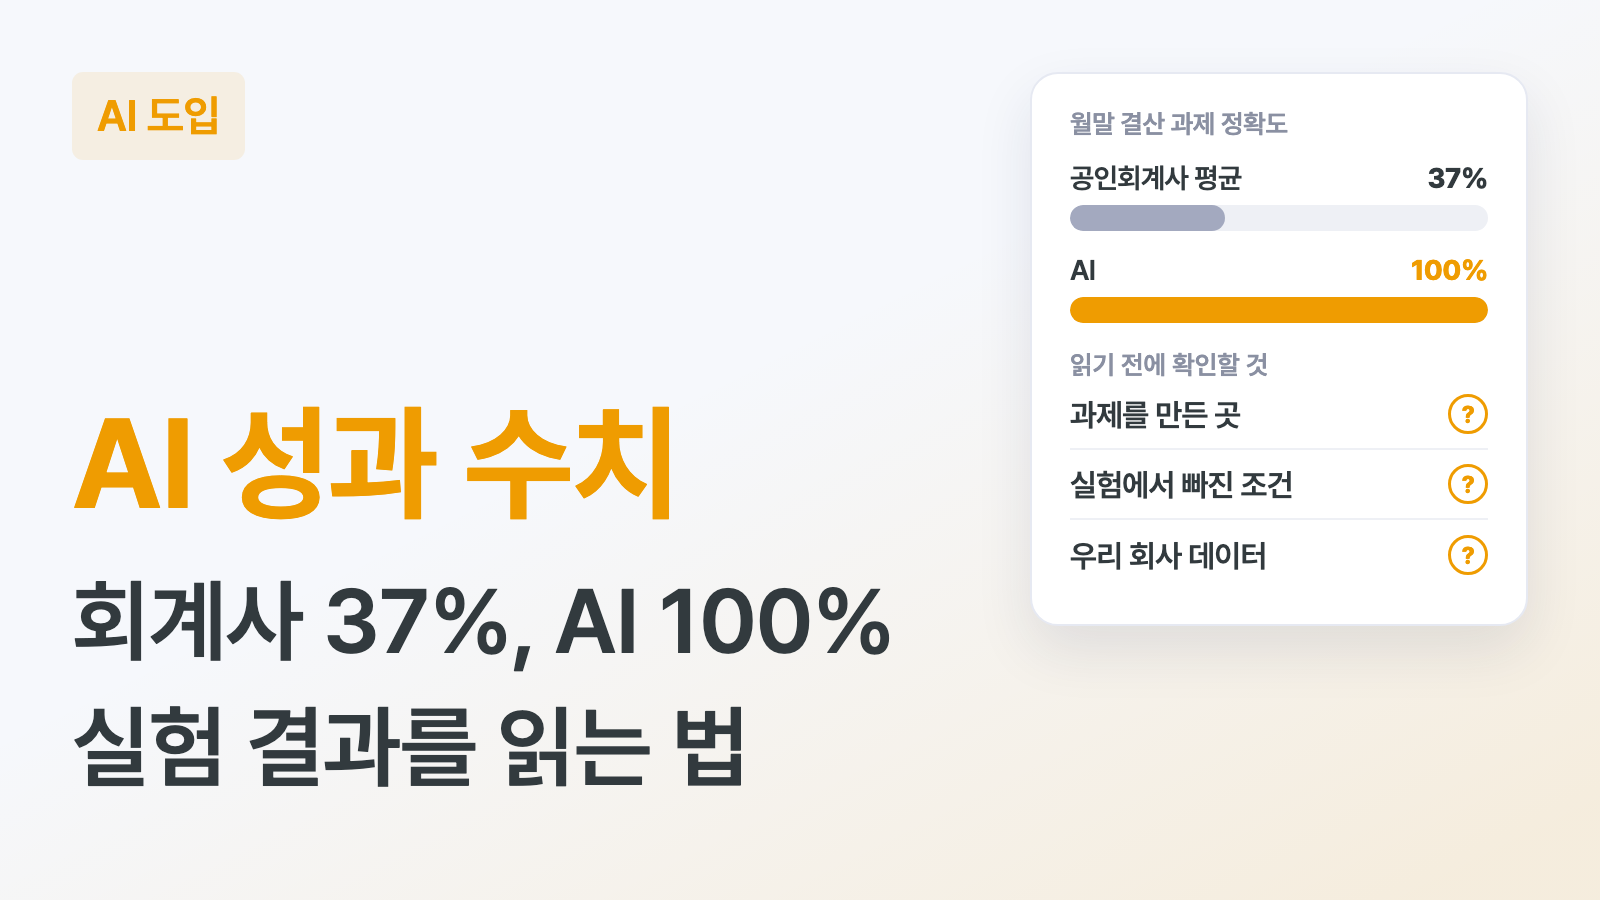
월말 결산 과제 정확도, 회계사 평균 37%, AI 100%: 이 결과를 읽을 때 확인할 것
공인회계사 평균 37%, AI 100%라는 실험 결과가 국내에도 알려졌습니다. 연구진이 스스로 밝힌 한계를 따라 이 실험이 어떤 능력을 평가했고 무엇을 빠뜨렸는지 살펴보고, 하이퍼이지가 고객 실증에서 현업이 만든 정답지로 성과를 확인하는 이유를 정리합니다.
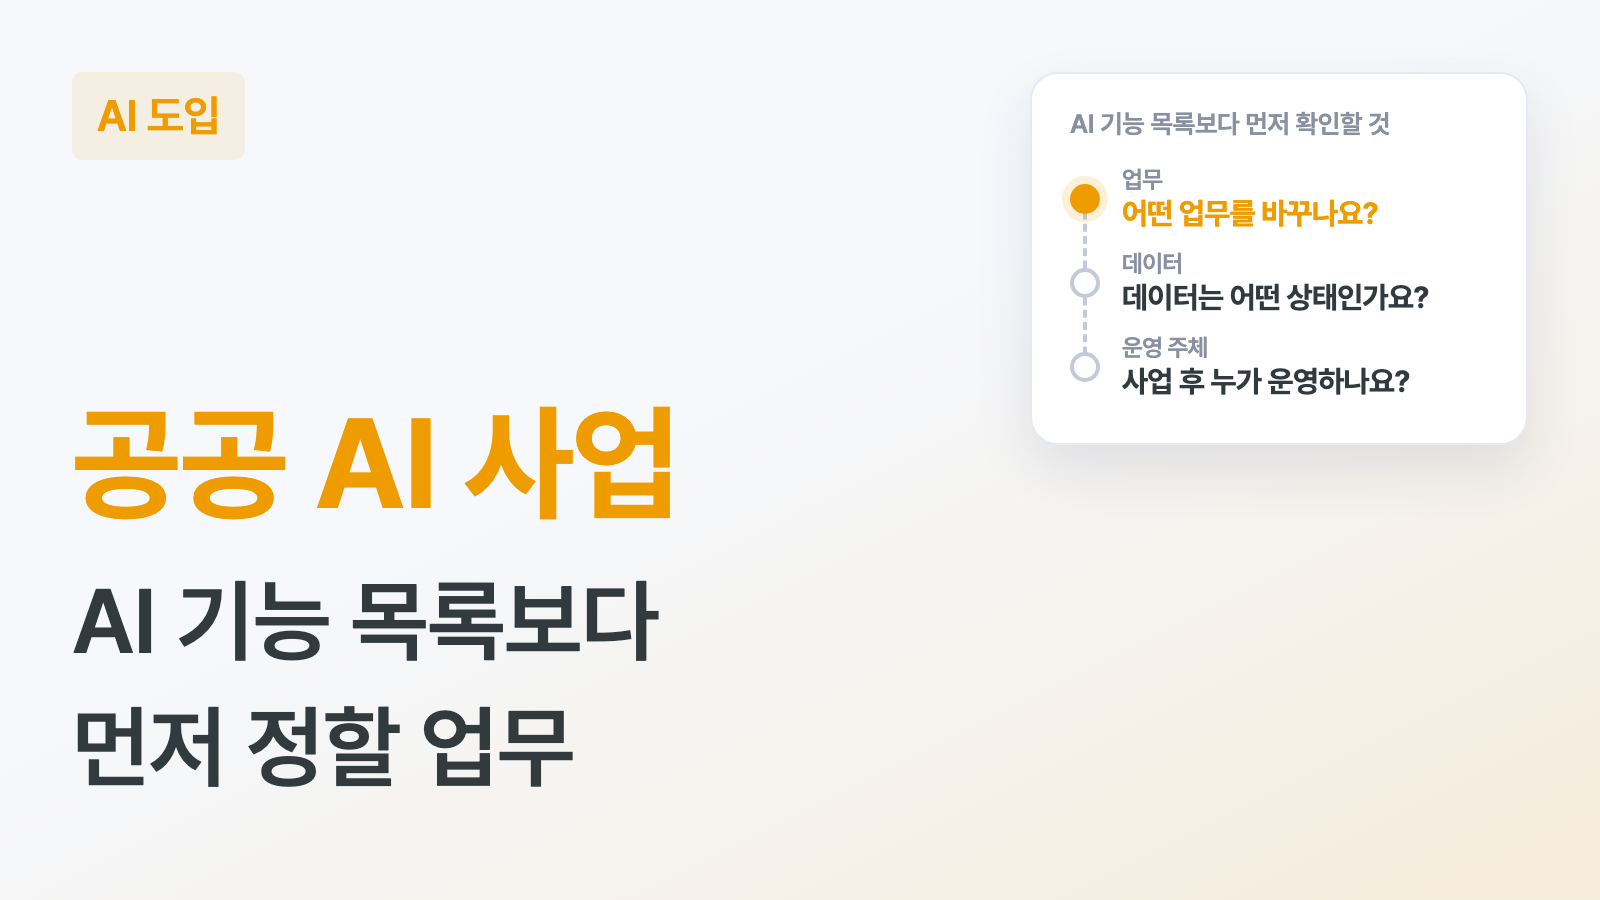
공공 AI 사업, 요구사항에 AI 기능을 넣기 전에 확인할 것
공공 클라우드 전환 사업에 쓰일 계획 없는 AI 기능이 요구사항에 들어가는 일이 있습니다. 같은 주에 반복 업무부터 에이전트로 바꾼 한국지식재산연구원 사례와 나란히 놓고, 하이퍼이지가 공공 과제에서 기능 목록보다 먼저 확인하는 업무, 데이터, 운영 주체를 정리합니다.
GPT-6.1 솔 가격 인하가 기업에 묻는 것: 더 저렴한 모델로 바꿀 수 있을까?
OpenAI가 아스트라급 성능을 5분의 1 가격에 제공해 준다는 GPT-6.1 솔을 내놓으면서 모델 가격 경쟁이 빨라졌습니다. 가격이 내려가도 기업이 그 혜택을 받으려면 모델을 바꿀 수 있어야 합니다. 기업이 모델을 바꾸기 어려운 경우와 지금 점검해 볼 것을 정리합니다.